Aperçu
La gouvernance de l’IA est le système de contrôles opérationnels, de garde-fous d’exécution actifs et de limites architecturales qui permet aux systèmes d’intelligence artificielle — apprentissage automatique prédictif, modèles génératifs et agents autonomes d’IA — de fonctionner de manière sûre, prévisible et dans le cadre des politiques de sécurité d’entreprise. Une gouvernance efficace va bien au-delà des politiques écrites en inspectant les invites, en limitant l’accès aux outils et en contrôlant l’utilisation des tokens pendant que l’IA est en cours d’exécution — appliquée là où résident les données de l’entreprise plutôt que d’être acheminées via une passerelle externe.
Les contrôles fondamentaux qui rendent cela possible incluent l'inspection des charges utiles, l'accès aux outils de privilèges minimes, les budgets de jetons et le traçage de bout en bout sur les charges de travail d'IA prédictive et agentique. Ce traçage continu est particulièrement précieux pour la conformité : parce que les enregistrements d'audit sont créés au fur et à mesure de l'activité, les preuves sont prêtes à être produites quand elles sont nécessaires plutôt qu'à être reconstruites après coup.
Politique statique vs. gouvernance active de l’IA à l’exécution
Les cadres de gouvernance conçus pour l’analyse statique n’ont pas été conçus pour des systèmes qui génèrent leur propre étape suivante. Un agent peut appeler un outil, récupérer du contexte ou agir sur un enregistrement entre deux cycles de revue, ce qui explique pourquoi le risque d’IA en production est un problème différent de celui de l’IA à l’entrée.
| Dimension de gouvernance | Gouvernance traditionnelle des données | Politique de LLM statique | Gouvernance active de l’IA en temps d’exécution |
|---|---|---|---|
| Portée principale | Tables de données, schémas de bases de données et stockage d’objets | Politiques d’utilisation acceptable, directives de prompts et validations des utilisateurs | Chargements utiles prompts, appels d’outils, sorties de modèles, évaluation prédictive et workflows agents |
| Point d’application | Couche de stockage, via le contrôle d’accès basé sur les rôles | Documents de politique et limites de débit de base pour passerelles API | Couche d’exécution : plans de traitement intégrés à la base de données et de contrôle d’agent |
| Mouvement des données | Régit l’accès à l’intérieur des limites de stockage | Achemine les requêtes via des passerelles proxy IA externes | Applique un contrôle sur l’emplacement des données de l’entreprise, minimisant ainsi les mouvements |
| Alignement réglementaire | Rapport manuel sur l’accès aux données statiques | Cartographie au niveau des politiques vers les cadres publiés | Des traces automatisées et immuables soutenant les exigences d’audit |
| Impact opérationnel | Audit passif après l’accès | Déploiement retardé par des portes de révision manuelle | Exécution continue de l’agent dans des limites opérationnelles définies |
Les 4 piliers de la gouvernance moderne de l’IA
Une gouvernance efficace de l’IA d’entreprise signifie renforcer quatre capacités actives sur l’ensemble du cycle de vie, des modèles prédictifs aux pipelines de récupération et aux agents autonomes.
1. Inspection rapide de la charge utile et du contexte
Chaque invite entrante, chaque saisie de fonctionnalité prédictive et chaque document récupéré est évalué avant d’atteindre le modèle. L’inspection filtre les tentatives d’injection incitées, expurge les informations personnelles identifiables et empêche tout contexte non autorisé d’entrer dans la fenêtre d’exécution. Les modèles de menace derrière cela sont une discipline à part entière — les cadres de sécurité de l’IA couvrent les garanties techniques qui accompagnent ces contrôles de gouvernance.
2. Exécution des outils de privilège minimum et garanties MCP
Les agents s’appuient sur des outils pour interroger les bases de données et agir sur les systèmes d’entreprise. La standardisation de ces connexions via le protocole Model Context permet d’attribuer des permissions à court terme, à durée de vue, par outil, avec des opérations d’écriture à fort impact — transactions financières, modifications système — par approbation humaine explicite.
3. Budgets actifs de jetons et contrôles de taux
Les boucles d’agents non bornées et les requêtes non optimisées consomment le calcul de manière imprévisible. Les budgets de jetons par tâche, les limites de débit et les disjoncteurs automatiques mettent fin à l’exécution récursive avant qu’elle n’affecte la performance ou le budget.
4. Traçabilité de bout en bout et auditabilité AgentOps
Les cadres de conformité attendent une visibilité sur la manière dont un système a pris une décision. AgentOps capture des enregistrements pour chaque étape de raisonnement, saisie de fonctionnalités, fragment de contexte récupéré, réponse du modèle et appel d’outil exécuté, afin que les preuves existent au moment de la décision plutôt que d’être reconstruites pour un audit.
Application de la plateforme avec Teradata Enterprise AgentStack
Teradata applique ces contrôles au sein de la couche de données entreprise plutôt que d’envelopper un proxy de sécurité externe autour. Teradata Enterprise AgentStack fournit le plan de contrôle à l’exécution, orchestrant l’exécution des agents à travers l’infrastructure conteneur et cloud.
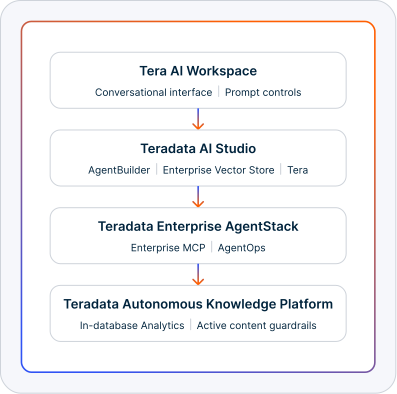
Dans Teradata AI Studio, la gouvernance fonctionne nativement sur toute la pile :
- MCP d’entreprise : Découverte sécurisée des outils et interaction standardisée avec les API, afin que les agents atteignent les données de l’entreprise dans les limites d’autorisation établies
- Plan de contrôle AgentOps : Surveillance continue, garde-fous à l’exécution, gestion du budget des jetons et journalisation des audits sur les cycles de vie prédictifs et agents, réalisés via la plateforme Enterprise AgentStack
- Exécution dans la base de données : Requêtes, recherches vectorielles et transformations analytiques traitées là où se trouvent les données de l’entreprise sur Teradata Cloud, ce qui minimise les mouvements par rapport aux charges utiles de routage via des serveurs tiers
Une gouvernance qui s’exécute là où les données fonctionnent
La gouvernance de l’IA n’est plus un exercice de dépôt. C’est le plan de contrôle qui décide si une entreprise peut exécuter l’IA en toute sécurité à grande échelle, et à mesure que les modèles deviennent des agents opérant à travers des domaines multi-cloud, les listes de contrôle statiques gouvernent de moins en moins le système chaque trimestre. L’inspection des charges utiles, les autorisations des outils à portée de contrôle, le contrôle des jetons et le traçage continu sont ce qui transforme la confiance et la sécurité d’une déclaration en quelque chose qu’un auditeur peut examiner.
Si vous développez un programme de gouvernance de l’IA et souhaitez tester sous pression où ses contrôles s’exécuteraient réellement, contactez-nous.
Questions fréquemment posées
Quelle est la principale différence entre la gouvernance des données et la gouvernance de l’IA ?
Quelle est la principale différence entre la gouvernance des données et la gouvernance de l’IA ?
La gouvernance des données couvre la sécurité, la qualité, la disponibilité et le contrôle d’accès des actifs de données statiques. La gouvernance de l’IA étend ce plan de contrôle à un comportement non déterministe : entrées de fonctionnalités, charges utiles d’invites, appels d’outils, décisions autonomes et sorties de modèles, évaluées en temps réel.
Comment les garde-fous d’exécution actifs soutiennent-ils les normes réglementaires ?
Comment les garde-fous d’exécution actifs soutiennent-ils les normes réglementaires ?
Les cadres réglementaires exigent une gestion des risques vérifiable, de la transparence et de l’auditabilité. Les garde-fous à l’exécution contribuent à ces obligations en appliquant les contrôles d’entrée et de sortie, en enregistrant les traces de décision au fur et à mesure des exécutions de travail, et en produisant des historiques d’audit qui peuvent être examinés par la suite. Le fait qu’un déploiement donné respecte une obligation spécifique reste une évaluation faite par rapport à ce cadre, et non une propriété d’un contrôle unique.
En quoi les garde-fous d’exécution actifs diffèrent-ils des politiques de sécurité statiques ?
En quoi les garde-fous d’exécution actifs diffèrent-ils des politiques de sécurité statiques ?
Les politiques statiques établissent des règles dans les documents et les autorisations utilisateurs. Les garde-fous en temps d’exécution fonctionnent pendant l’exécution — inspectant les charges utiles rapides, vérifiant les permissions des outils, faisant respecter les limites de dépenses et arrêtant les actions non autorisées de l’agent avant leur achèvement.
Comment le protocole de contexte modèle améliore-t-il la gouvernance de l’IA ?
Comment le protocole de contexte modèle améliore-t-il la gouvernance de l’IA ?
Le protocole standardise la manière dont les modèles communiquent avec des outils et bases de données externes. L’unifiation de ces connexions permet à un ensemble unique de politiques de sécurité, de règles d’identifiants et de journalisation d’audit s’appliquer à chaque outil connecté, plutôt que d’être reconstruit par intégration.
Pourquoi le lieu d’exécution est-il important pour la gouvernance de l’IA ?
Pourquoi le lieu d’exécution est-il important pour la gouvernance de l’IA ?
Où l’exécution d’inférence et de récupération détermine ce que le plan de contrôle peut voir et arrêter. L’exécution de transformations, de récupération vectorielle et de requêtes de modèle sur des données déjà sous gestion les maintient dans les limites de sécurité établies et réduit l’exposition créée par l’exportation des données vers des environnements d’exécution externes.